

Firmware-basierte TPM 2.0-Sicherheit hält mit SecEdge Einzug in die i.MX-SoMs von Variscite
Die Integration von TPM 2.0 in ein Embedded-Produkt beginnt in der Regel mit einer Hardware-Frage: Wo soll der Sicherheitschip untergebracht werden? Bei den i.MX-basierten Modulen von Variscite gibt es nun eine weitere Lösung. Variscite und SecEdge bringen die TPM 2.0-Firmware von SecEdge, die auf der prozessoreigenen Sicherheitshardware basiert, in das i.MX-Portfolio „System-on-Module“ von Variscite ein.
Was ist Firmware-TPM und wie funktioniert es auf i.MX-Prozessoren?
Die TPM 2.0-Spezifikation der Trusted Computing Group (TCG) definiert eine geschützte Umgebung, auf die sich ein Gerät für den sicheren Systemstart, zur Feststellung seiner Identität sowie zur Speicherung und Verwendung kryptografischer Schlüssel stützt. Dies kann entweder in einem speziellen Sicherheitschip oder als vom Hauptprozessor ausgeführte Firmware umgesetzt werden. SEC-TPM nutzt den Firmware-Ansatz: Es handelt sich um ein TCG-konformes fTPM, das innerhalb der sicheren Umgebung von OP-TEE ausgeführt wird, wobei Arm TrustZone für die Isolierung sorgt. Auf die i.MX 95– und i.MX 93-Modules von Variscite kann SEC-TPM auf die integrierte Sicherheitsarchitektur des Prozessors zurückgreifen, wobei die EdgeLock Secure Enclave von NXP als Vertrauensbasis dient. In der Praxis reicht der von einem Team bereits ausgewählte Prozessor aus, um die TPM 2.0-Funktionalität bereitzustellen.
Was die Cyberresilienz-Verordnung vorschreibt und wann
Die Cyberresilienz-Verordnung (CRA) der Europäischen Union ist in Kraft getreten und die ersten darin festgelegten Verpflichtungen gelten bereits. Die Meldepflichten traten am 11. September 2026 in Kraft; sie verpflichten Hersteller dazu, schwerwiegende Vorfälle sowie Schwachstellen, die aktiv ausgenutzt werden, innerhalb von 24 Stunden zu melden und innerhalb von 72 Stunden eine vollständige Meldung einzureichen. Die vollständige Umsetzung erfolgt am 11. Dezember 2027; ab diesem Zeitpunkt müssen Produkte standardmäßig sicher sein, frei von bekannten Sicherheitslücken ausgeliefert werden, während eines Supportzeitraums von fünf Jahren kostenlose Sicherheitsupdates erhalten und eine Konformitätsbewertung durchlaufen, bevor sie die CE-Kennzeichnung tragen dürfen.
All diese Anforderungen beruhen auf zwei Funktionen: Ein Gerät muss seine Identität nachweisen und seine Schlüssel schützen. SEC-TPM bietet Systemintegratoren und OEMs einen standardbasierten Ansatz für beides, der auf dem bereits integrierten Prozessor läuft, ohne dass eine Neugestaltung der Platine erforderlich ist.
Variscite unterstützt seine Kunden bei diesem Übergang auf verschiedene Weise: durch fortgeführte BSP-Zweige, die Sicherheitsupdates sowohl für den Kernel als auch für Pakete erhalten, durch Dokumentation zur TPM-Integration und zum Secure Boot auf dem Variscite Developer Center sowie Langzeit-Supportprogramme mit einer Laufzeit von 7 bis 15 Jahren, die den von der CRA standardmäßig festgelegten Supportzeitraum von fünf Jahren bei weitem übersteigen.
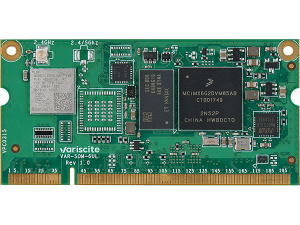
Variscite’s VAR-SOM-6UL
Bereits im Einsatz? Erhöhte Sicherheit ohne Neuanlauf der Platine
SEC-TPM ist nicht ausschließlich für neue Designs vorgesehen. Auch bereits entwickelte oder im Einsatz befindliche Systeme können diese Funktion übernehmen, sofern das Gerät sichere Firmware-Updates unterstützt. Für Entwicklungsteams eröffnet dies die Möglichkeit, bereits vor dem vollständigen Inkrafttreten der Verordnung im Dezember 2027 auf die CRA-Konformität hinzuarbeiten, ohne die Platine neu entwerfen zu müssen. Neue Designs können ihre Sicherheitsarchitektur mit den kommenden i.MX-Generationen weiterentwickeln. Und innerhalb jeder der pin-kompatiblen Produktfamilien von Variscite erfordert die Umstellung auf ein leistungsstärkeres Modul keine Überarbeitung des Sicherheitskonzepts.
SecEdge und Variscite zum Thema Firmware-TPM 2.0
„Die Zukunft gehört vertrauenswürdigen Geräten. Angesichts immer strengerer regulatorischer Anforderungen und sich weiterentwickelnder Cyberbedrohungen benötigen Hersteller eine Sicherheitslösung, die sich sowohl bewährt hat als auch praxisnah ist“, sagte Sami Nassar, CEO von SecEdge. „Unsere Zusammenarbeit mit Variscite ermöglicht Millionen von Edge-Geräten eine hardwaregestützte, eingebettete TPM 2.0-Sicherheit unter Verwendung der bereits im Einsatz befindlichen Halbleiterchips und beschleunigt damit den Weg zu einer vertrauenswürdigen und widerstandsfähigen digitalen Infrastruktur.“
„Die CRA gilt nicht nur für das, was unsere Kunden derzeit entwickeln. Dies gilt für alle Produkte, die sie bereits auf den Markt gebracht und ausgeliefert haben“, sagte Ofer Austerlitz, Vizepräsident für Geschäftsentwicklung und Vertrieb bei Variscite. „SEC-TPM ist auf allen unseren i.MX-basierten Modules verfügbar. Durch die Implementierung in Variscite-Produkten können unsere Kunden somit nahtlos TPM 2.0 nutzen, ohne ihre Hardware neu entwickeln zu müssen.“
Erste Schritte mit SEC-TPM auf Variscite-SoMs
Während SEC-TPM bereits in die SoM-Familien i.MX 6, i.MX 7, i.MX 8 und i.MX 9 von Variscite integriert und dokumentiert ist, sollte man bedenken, dass TPM – neben Secure Boot, gepflegten BSPs und kontinuierlichen Sicherheitsupdates – lediglich eine Ebene der Gerätesicherheit darstellt. Besuchen Sie den Software- und Sicherheitsbereich von Variscite, um zu erfahren, wie diese Komponenten in Ihrem Entwurf zusammenwirken.


 Join RSS Feed